
GRC Consulting
Struktur schaffen. Sicherheit stärken.
Wir unterstützen Unternehmen beim Aufbau, der Weiterentwicklung und Prüfung ihres Informationssicherheits-Managementsystems (ISMS) – pragmatisch, wirkungsvoll und auf Ihre Ziele ausgerichtet.
 ISMS aufbauen
 GAP-Analysen
 ISMS prüfen
 Compliance-Anforderungen umsetzen
Unsere Expertise für Ihre Rolle
GRC Consultants
Sie beraten Unternehmen bei der Umsetzung von Compliance- und Sicherheitsanforderungen. Wir unterstützen Sie mit Werkzeugen und fachlicher Expertise – passend zu Ihrem Beratungsauftrag.

CISO & Informationssicherheitsverantwortliche
Sie tragen Verantwortung für die Informationssicherheit in Ihrem Unternehmen. Wir begleiten Sie beim Aufbau, bei der Weiterentwicklung und bei der Prüfung eines wirksamen ISMS.
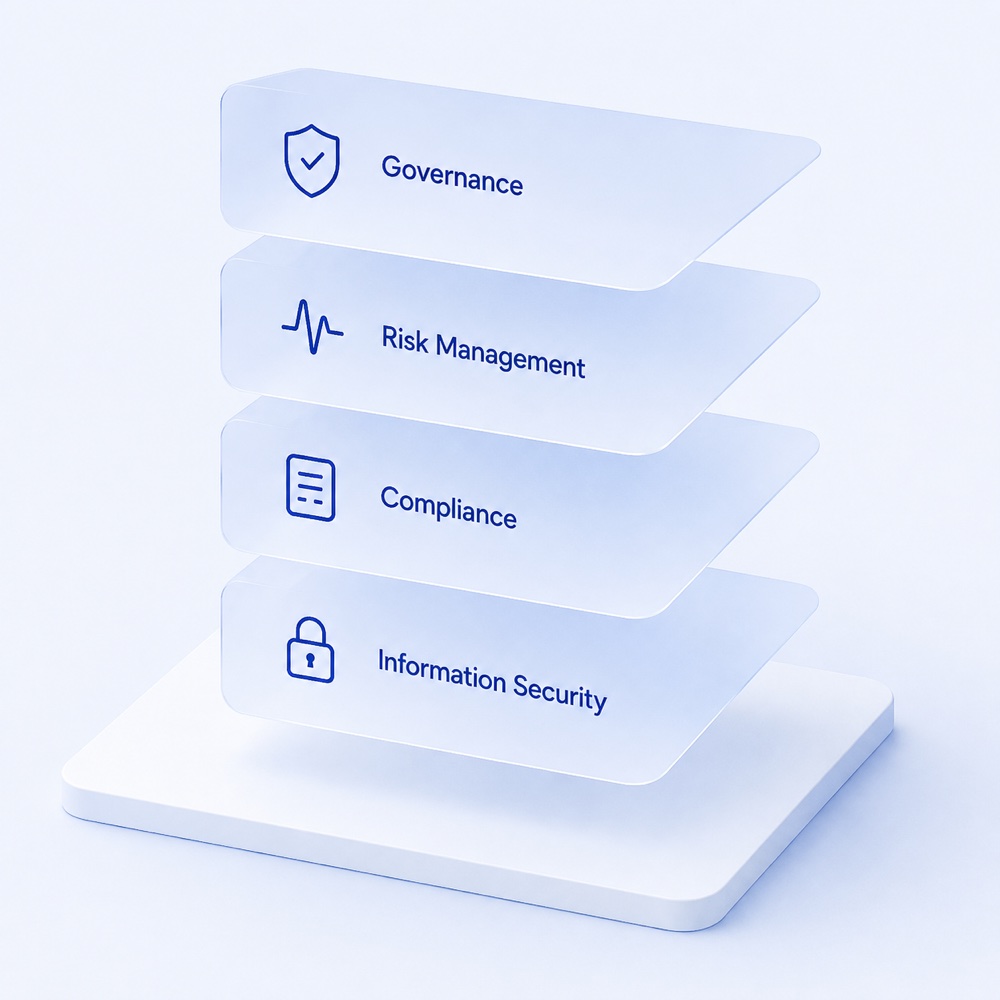
Sicherheitsstrategie & Governance
Governance legt fest, wer entscheidet, welche Risiken getragen werden und wie Sicherheit in der Organisation verankert ist.
- Sicherheitsziele und Verantwortlichkeiten mit der Unternehmensstrategie abstimmen.
- Rollen, Entscheidungswege und Richtlinien so klären, dass sie im Alltag tragen.
- Den Aufbau und die Weiterentwicklung Ihres ISMS organisatorisch verankern.
Ihr Ergebnis: Sie erhalten eine klare Governance-Struktur und priorisierte nächste Schritte für Ihre Sicherheitsstrategie.
Risikomanagement & Assessments
Risiken werden steuerbar, wenn sie benannt, bewertet und in Maßnahmen übersetzt sind.
- Relevante Risiken für Informationssicherheit und Compliance identifizieren und einordnen.
- Mit Assessments den Abstand zu Anforderungen wie ISO 27001 und NIS-2 sichtbar machen.
- Ergebnisse in einen priorisierten Maßnahmenplan überführen.
Ihr Ergebnis: Sie sehen, wo die größten Lücken liegen und welche Maßnahmen zuerst wirken.
Compliance & Regulatorik
Ein wirksames ISMS verbindet Anforderungen mit gelebten Prozessen und verlässlichen Nachweisen. Wir unterstützen Sie dabei, den Umsetzungsstand zu prüfen und notwendige Verbesserungen in Ihrer Organisation zu verankern.
- Dokumente und Nachweise analysieren und Lücken gegenüber relevanten Anforderungen identifizieren.
- Richtlinien, Prozesse und Verantwortlichkeiten für den Aufbau und die Weiterentwicklung Ihres ISMS abstimmen.
- Ihr bestehendes ISMS auf nachvollziehbare Umsetzung und belastbare Nachweise prüfen.
- Ergebnisse einordnen und daraus priorisierte Maßnahmen für Ihr Unternehmen ableiten.
Ihr Ergebnis: Sie erhalten ein klares Bild der Handlungsfelder und einen abgestimmten Maßnahmenplan. Wir unterstützen Sie dabei, die nächsten Schritte in Ihrer Organisation umzusetzen.
Von der Standortbestimmung zur Umsetzung
Verstehen
Wir betrachten Ihre Ziele, die bestehende Organisation und die Anforderungen, die für Sie gelten. Gemeinsam grenzen wir den Beratungsauftrag ab.
Einordnen
Wir bewerten Lücken und Risiken und leiten daraus priorisierte Maßnahmen ab.
Begleiten
Wir unterstützen die Umsetzung, klären Verantwortlichkeiten und bleiben an der fachlichen Einordnung beteiligt.
Lassen Sie uns gemeinsam starten.
Ob ISMS-Aufbau, GAP-Analyse, ISMS-Prüfung oder strategische Beratung: Besprechen wir Ihre Ausgangslage und den nächsten sinnvollen Schritt für GRC und Informationssicherheit.
Beratungsgespräch vereinbaren